概要
弊社エンジニアが、GoogleのLinuxカーネル脆弱性報奨金プログラム kernelCTF の新ターゲット「hardened-v1-7.2-rc5」を、未公表の0-day脆弱性を用いて突破しました。このターゲットの突破は日本人として初めてです。
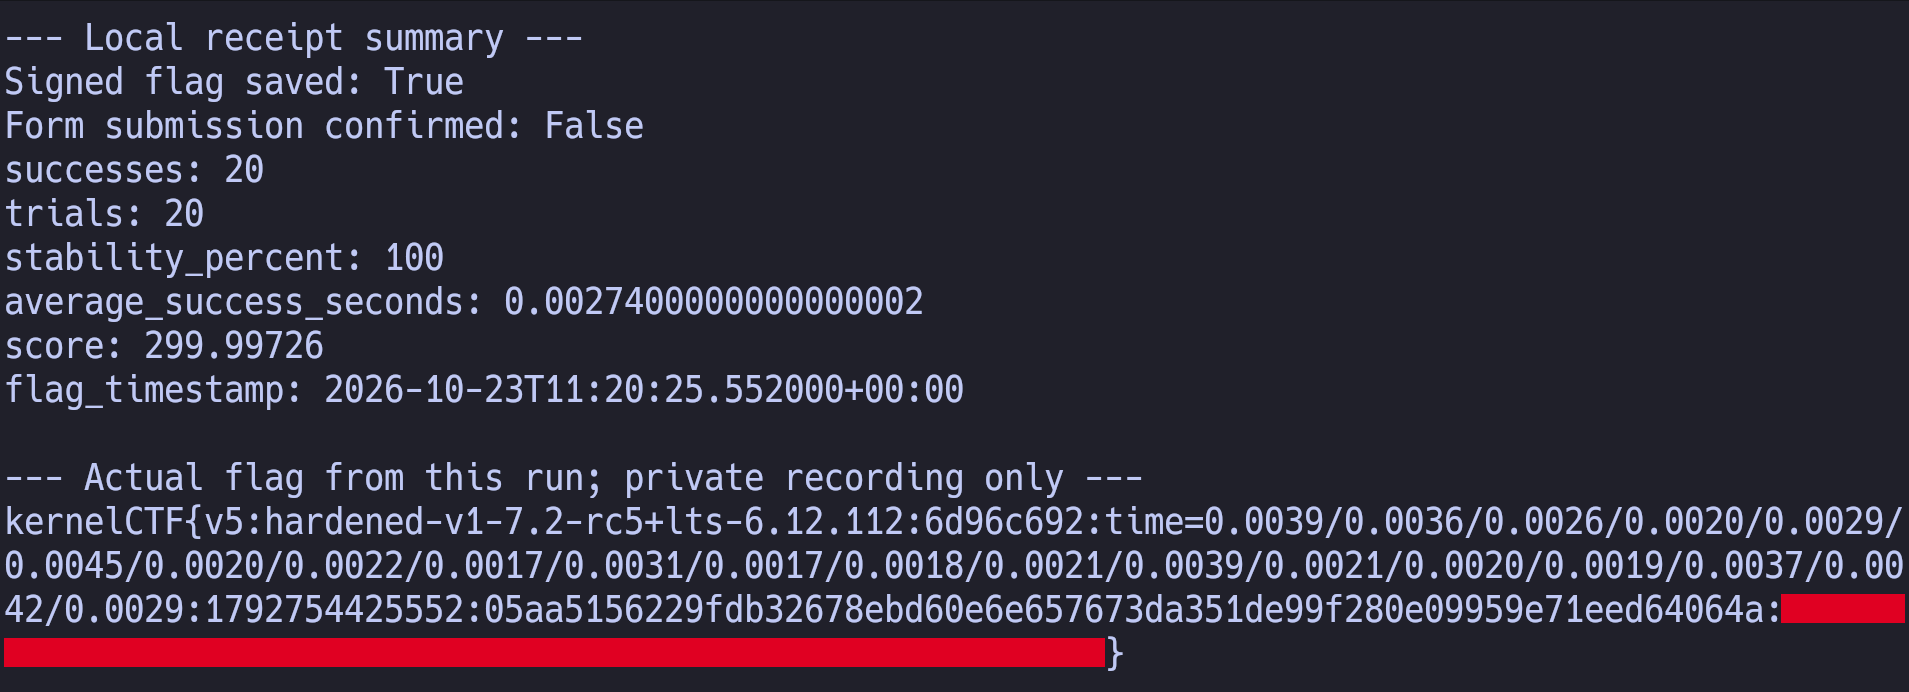
エクスプロイトは20回の試行すべてに成功し、安定性100%を記録。平均成功時間は0.00274秒、スコアは300点満点に対して299.99726点でした。対象には $71,337 の報奨金が設定されています。
Google kernelCTFとは
kernelCTFはGoogle Vulnerability Reward Programの一部として運営される、Linuxカーネルを対象とした脆弱性報奨金プログラムです。
一般的なCTFのように用意された問題を解くのではなく、研究者自身がLinuxカーネルに存在する未公表の脆弱性を発見し、実際に動作する攻撃コードを構築します。脆弱性を見つけるだけではなく、厳しい防御策が施された環境で権限を奪取し、安定してフラグを取得するところまで求められます。
脆弱性はLinuxカーネルの開発者へ報告され、修正後にはエクスプロイトと攻撃手法が公開されます。攻撃技術を競うだけでなく、その知見をLinuxカーネル全体の防御強化へ還元することを目的とした取り組みです。
攻撃手段を大幅に封じた新ターゲット
今回の対象は、Linux 7.2-rc5をベースとした新しい高難度ターゲットです。従来のカーネル攻撃で利用されてきた手段を封じるため、複数の防御策が追加されています。
| 防御・制限 | 内容 |
|---|---|
| kCFI + IBT | 攻撃者による不正な処理経路への乗っ取りを防ぐ |
| SLAB_VIRTUAL | カーネル内部のメモリ配置を分離し、メモリ破壊の悪用を難しくする |
| KMALLOC_PARTITION_TYPED | データの種類ごとにメモリ領域を分け、別のデータへの攻撃を困難にする |
| io_uring、user namespaces、TLSなどを無効化 | 攻撃の入口や、権限奪取に利用できる機能を削減する |
防御策が増えるほど、脆弱性を見つけても実際の権限奪取まで到達することは難しくなります。今回は、攻撃に使える機能が大幅に制限された環境で、新たに発見した0-day脆弱性から安定した攻撃を成立させました。
20回すべて成功、締切時点で首位
kernelCTFでは、攻撃が一度だけ偶然成功するだけでは評価されません。20回の試行における安定性と、フラグを取得するまでの速度をもとにスコアが算出されます。合格には70%以上の安定性が必要で、最高スコアは300点です。
弊社エンジニアの提出は20回すべてに成功し、安定性100%を達成しました。2026年10月23日の受付終了時点における公開スコア表でも、299.9973点で首位に立っています。
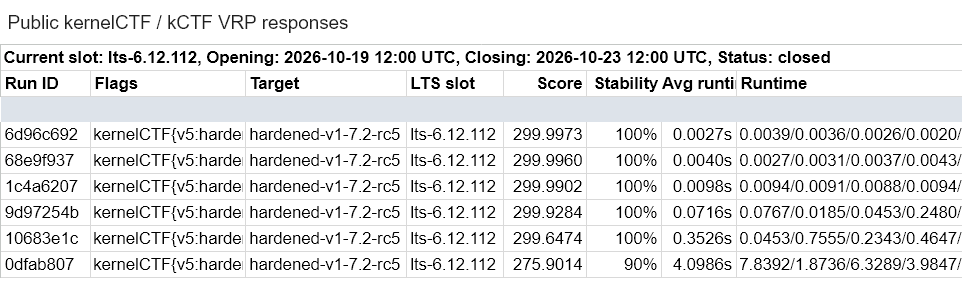
脆弱性を発見する力に加え、最新の防御策を回避し、極めて短時間かつ安定して動作するエクスプロイトへ仕上げる技術が結果に表れています。
技術詳細の公開について
脆弱性の詳細は、Linuxカーネルの修正とkernelCTFの開示手続きが完了するまで非公開です。修正後、プログラムの規定に従ってエクスプロイトと攻撃手法を公開する予定です。
弊社では、Linuxカーネルをはじめとする主要ソフトウェアの0-day脆弱性調査、エクスプロイト開発、攻撃者視点のセキュリティ診断を提供しています。ご相談はお問い合わせください。