概要
弊社チームは、2026年10月6日から9日までアイルランド・コークで開催された世界最高峰のハッキングコンテスト Pwn2Own Ireland 2026 に出場しました。Google Pixel 10とSamsung Galaxy S26では、利用者がリンクを開くことを起点とした遠隔操作に成功しました。OpenAI CodexとOracle Autonomous AI Databaseでも任意コード実行に成功しています。
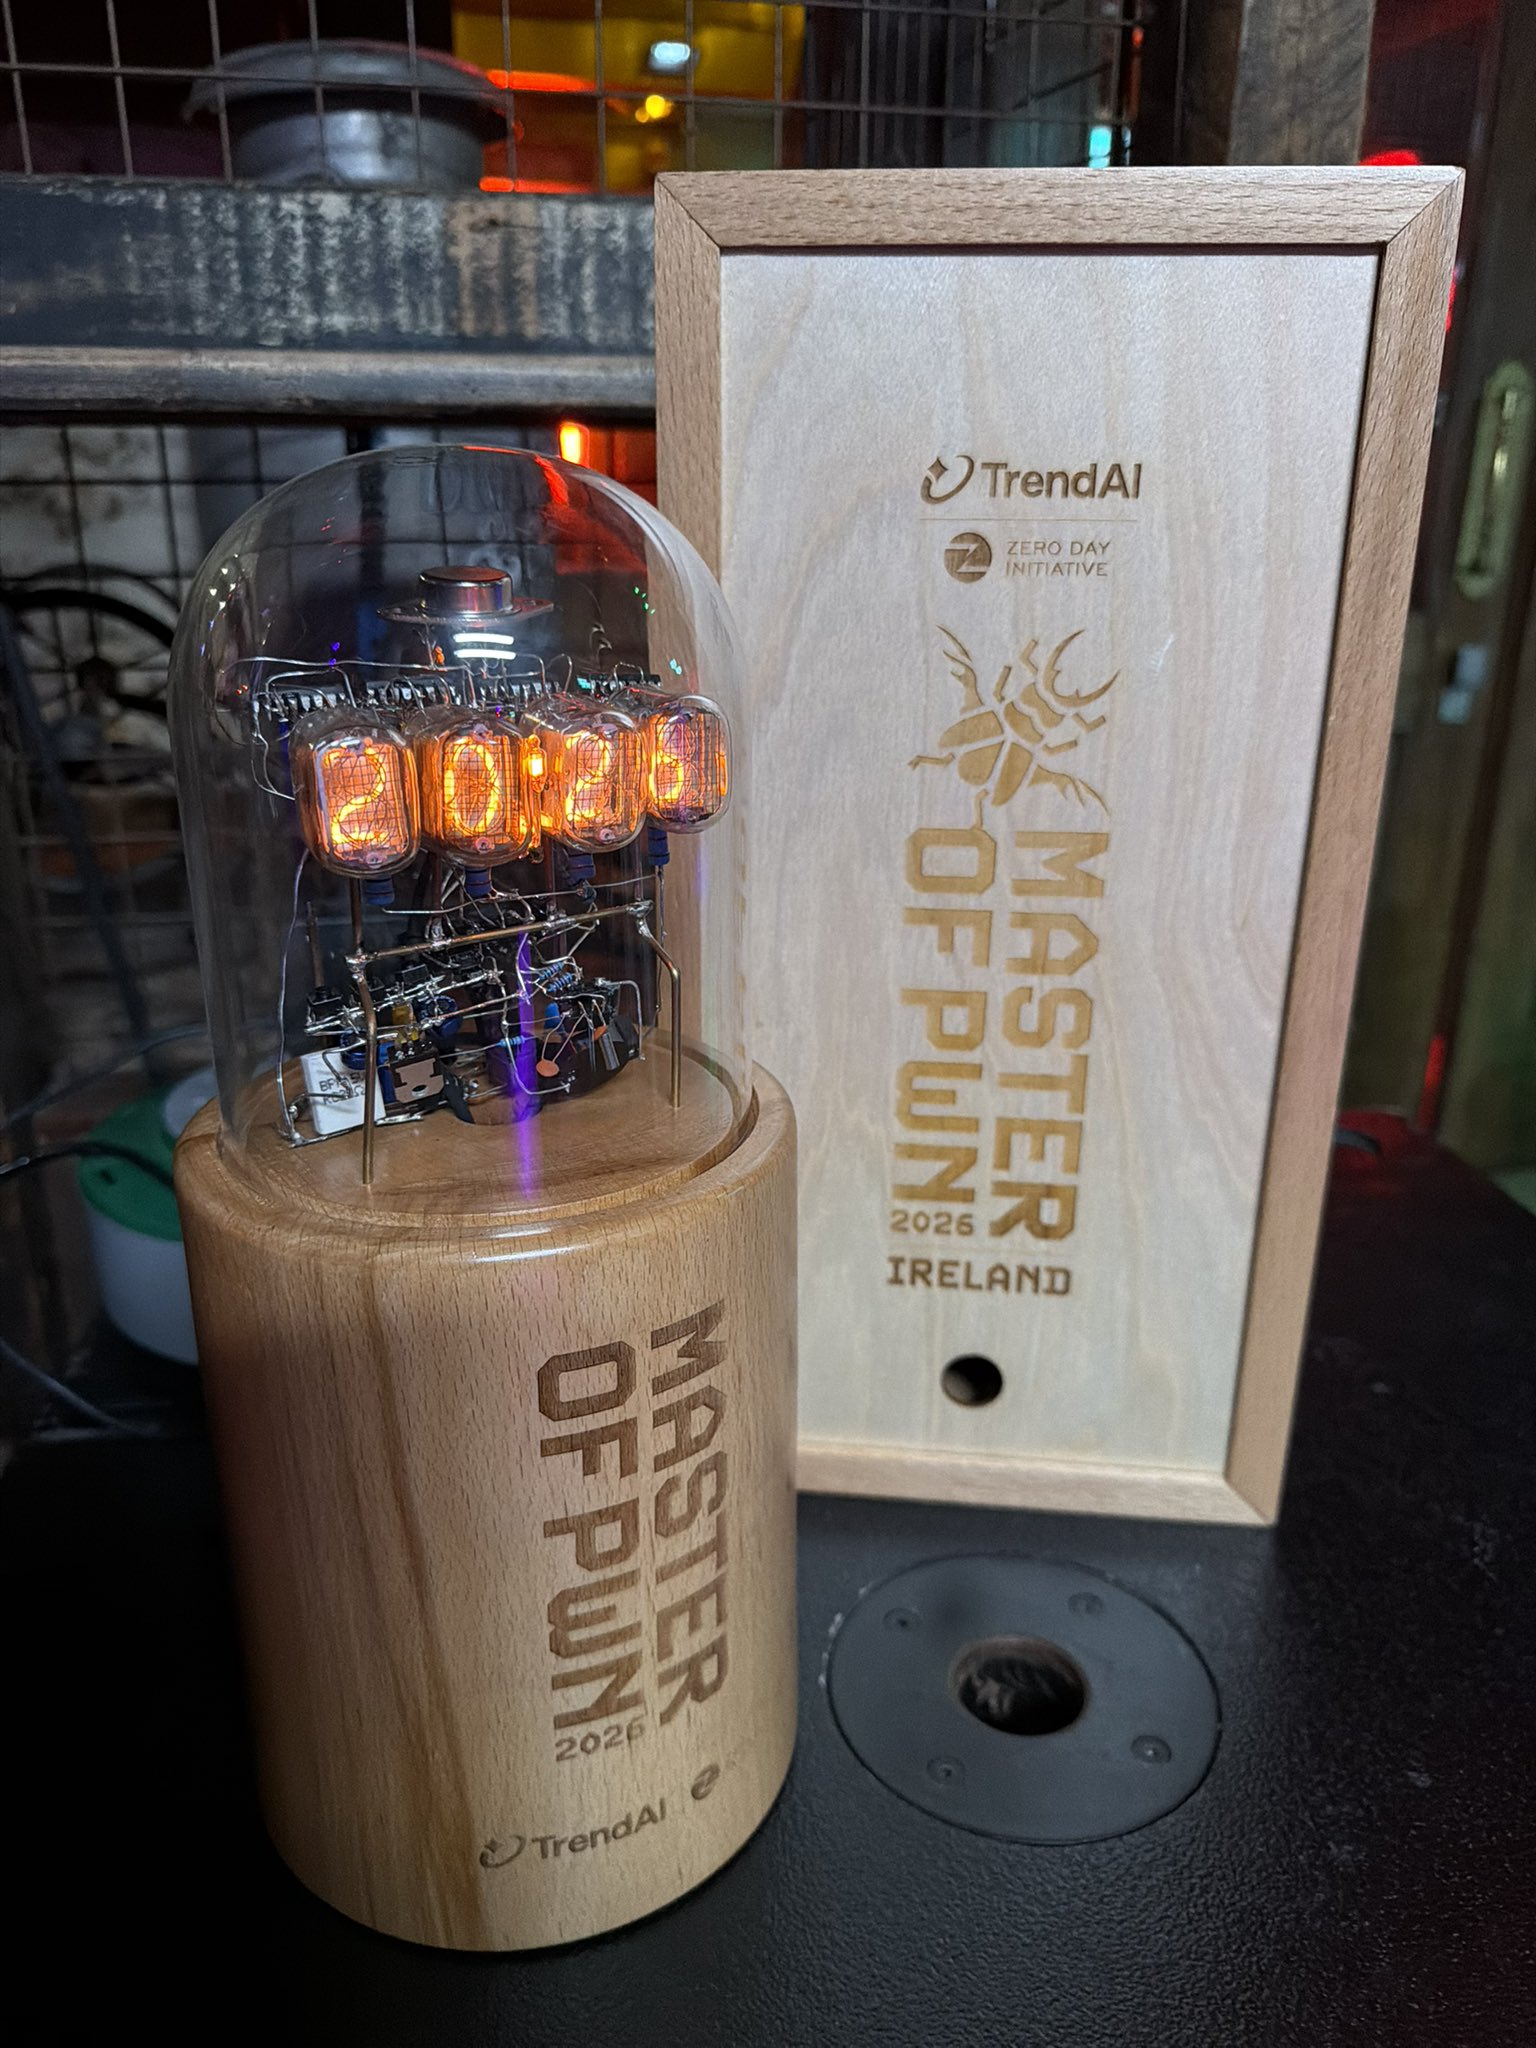
結果は、13件のユニークな脆弱性、賞金総額$361,000、42.5 Master of Pwn Points。29チームが参加した大会で2位に15ポイント差をつけて世界1位となり、総合優勝者に贈られる 「Master of Pwn」 の称号を獲得しました。日本企業による同称号の獲得は初めてです。
Pwn2Ownとは
Pwn2Ownは、TrendAIのZero Day Initiative(ZDI)が主催する世界最高峰のハッキングコンテストです。参加者は、スマートフォン、AI、スマートホーム機器など、私たちの生活や仕事で実際に使われている最新製品を対象に、未公表の脆弱性を使った攻撃をステージ上で実演します。
ここでいう 脆弱性 とは、ソフトウェアや機器に潜むセキュリティ上の欠陥です。まだ修正方法が提供されていない未知・未公表の脆弱性は 0-day(ゼロデイ) と呼ばれます。参加者は制限時間内に攻撃を成功させなければならず、成功後は脆弱性の詳細が主催者と製品ベンダーへ共有され、修正に向けた協調的な開示プロセスが始まります。
競技では、成功した攻撃の難易度に応じて Master of Pwn Points が与えられます。大会を通じて最も多くのポイントを獲得したチームがMaster of Pwnとなります。異なる種類の製品に対して、再現可能な攻撃を複数成功させる必要があります。
2026年大会では、世界から29チームが参加し、61回の挑戦が行われました。大会全体では98件の0-dayが認定され、賞金総額は$1,262,000に達しています。
3日間で5ターゲットに挑戦
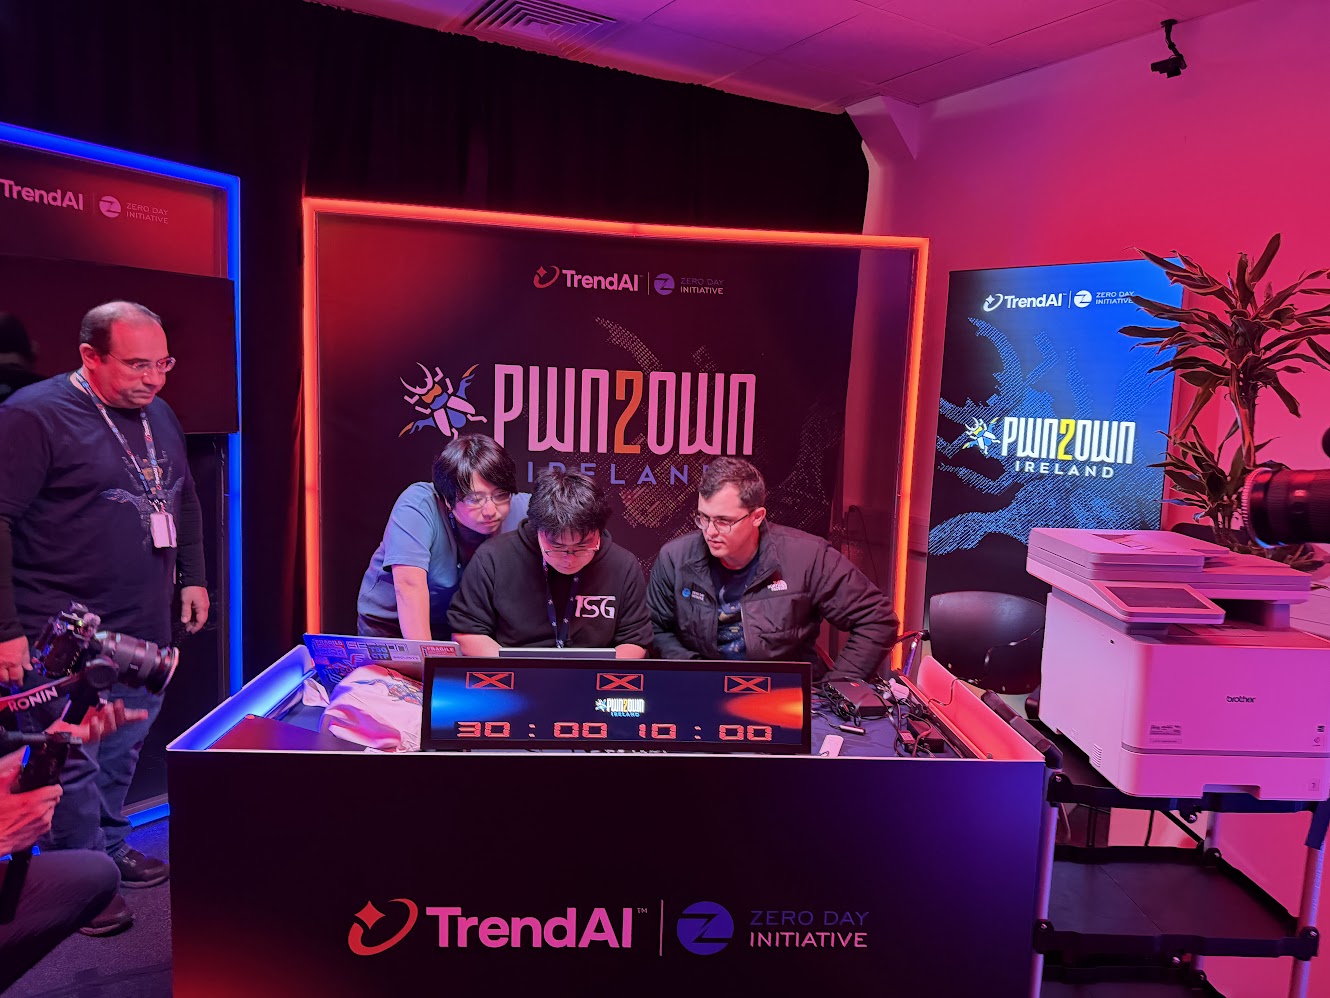
弊社は、プリンター、スマートフォン、AIコーディングエージェント、AIインフラストラクチャという4カテゴリで、合計5回の挑戦を行いました。最初のBrother MFC-L8970CDWでは制限時間内に攻撃を完了できませんでしたが、その後は4回連続でエクスプロイトに成功しました。
| 日程 | ターゲット | 結果 | 賞金 | ポイント |
|---|---|---|---|---|
| 1日目 | Brother MFC-L8970CDW | 失敗 | $0 | 0 |
| 1日目 | Samsung Galaxy S26 | 成功 | $11,000 | 4.5 |
| 1日目 | OpenAI Codex | 成功 | $40,000 | 4.0 |
| 2日目 | Oracle Autonomous AI Database | 成功 | $10,000 | 4.0 |
| 3日目 | Google Pixel 10 | 成功 | $300,000 | 30.0 |
| 合計 | 5回中4回成功 | $361,000 | 42.5 |
1日目:スマートフォンとAIエージェントを攻略
Samsung Galaxy S26をリンクだけで遠隔操作
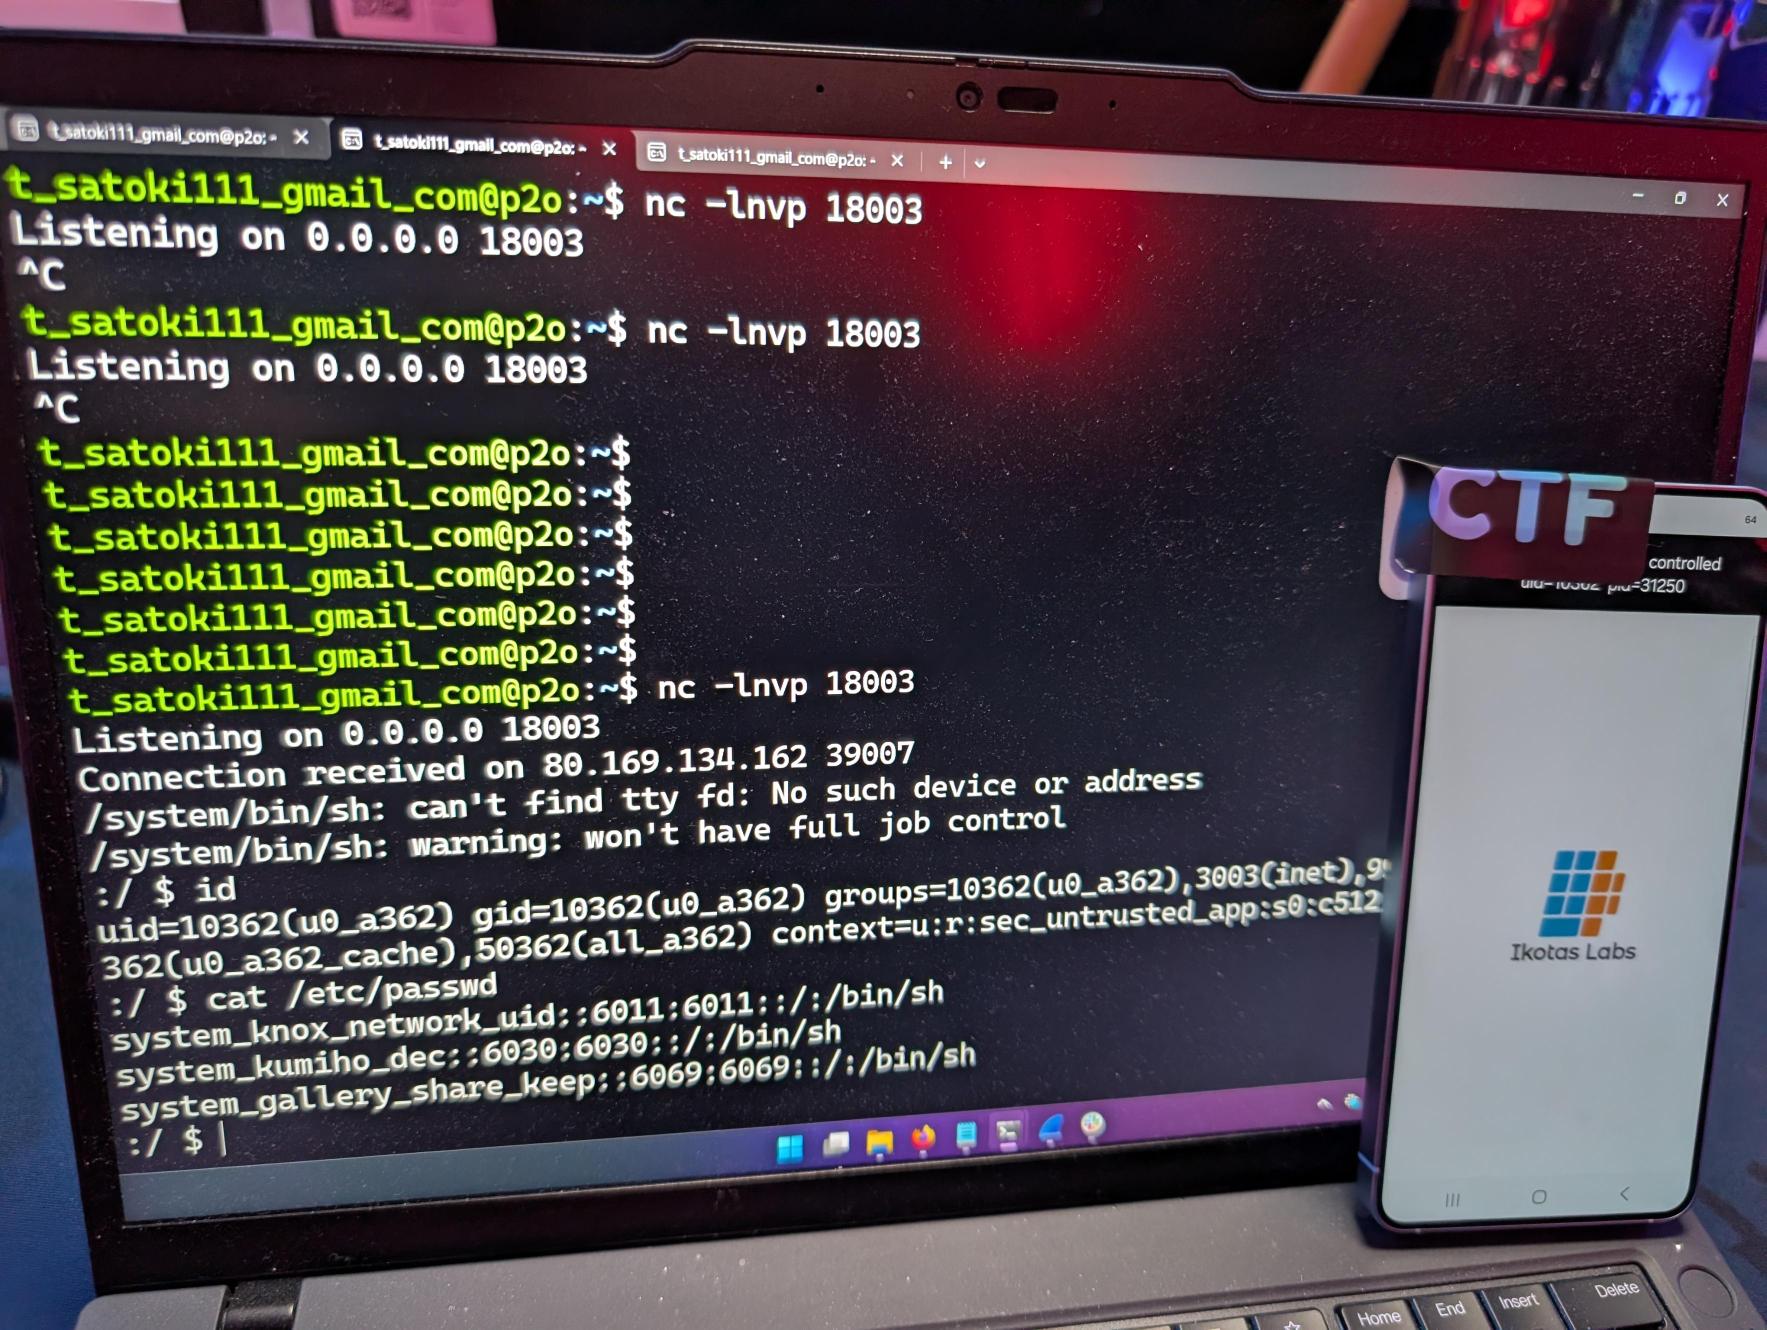
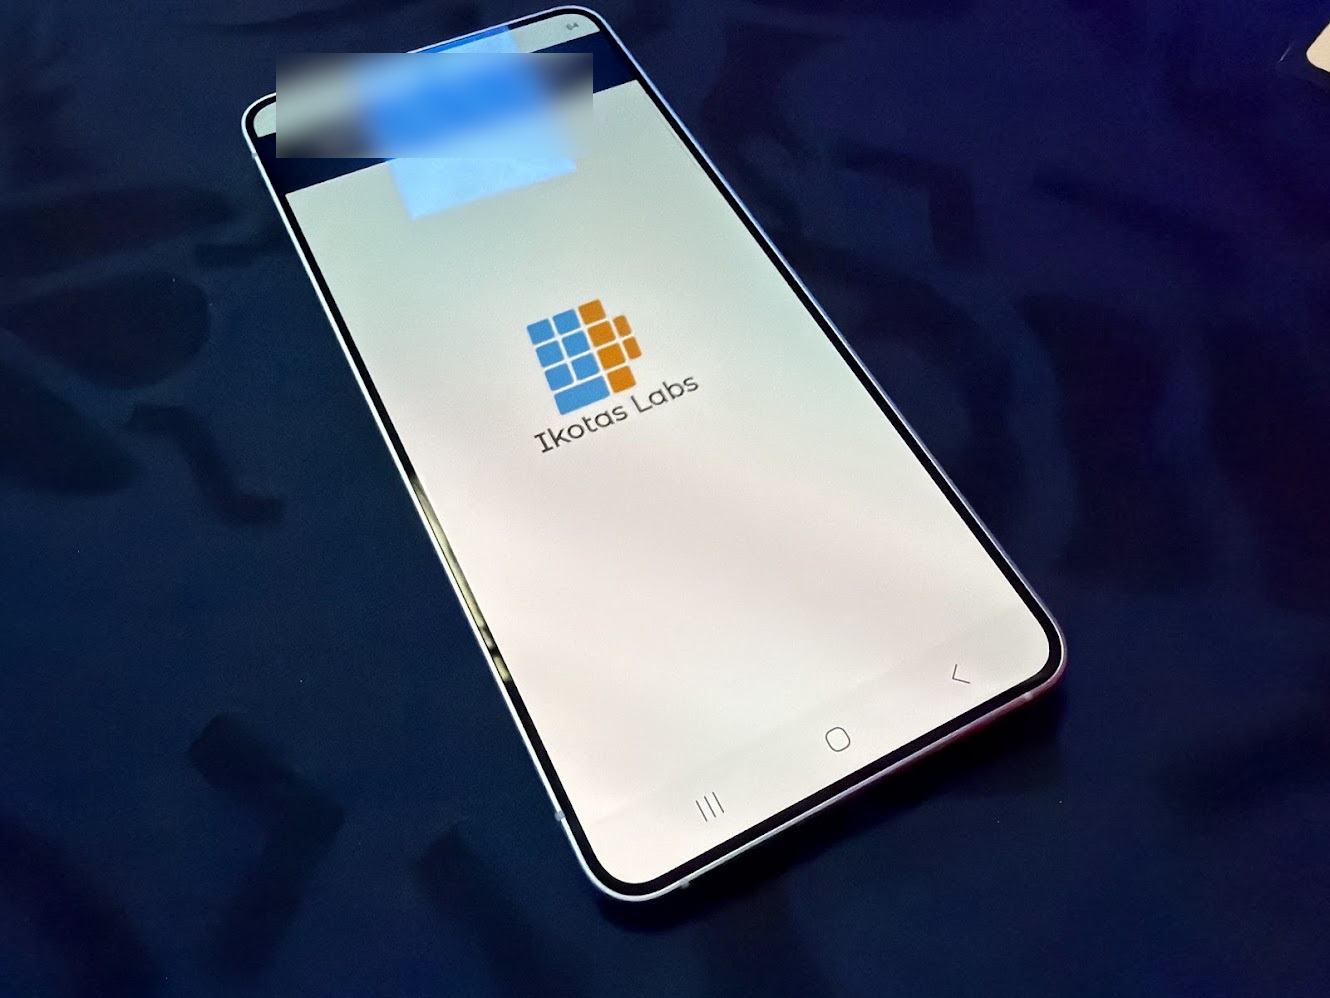
最初の成功はSamsung Galaxy S26でした。弊社は4件の脆弱性を連鎖させ、利用者が攻撃者の用意したリンクを開くだけで、端末上で攻撃者のコードを実行できることを実証しました。これは RCE(Remote Code Execution、遠隔コード実行) と呼ばれ、攻撃者がその場で端末に触れることなく、離れた場所から処理を実行できる深刻な攻撃です。
画像提供:Zero Day Initiative
4件のうち1件は、ベンダーがすでに把握していたものの未修正の脆弱性と一部が重なり、バグコリジョンとして扱われました。バグコリジョンとは、参加者が独自に発見・準備した脆弱性が、審査時点ですでにベンダーへ報告されていた脆弱性と重複することです。攻撃そのものは成功ですが、重複した部分について賞金とポイントが減額されます。弊社はこの挑戦で$11,000と4.5ポイントを獲得しました。
OpenAI Codexを二大会連続で攻略
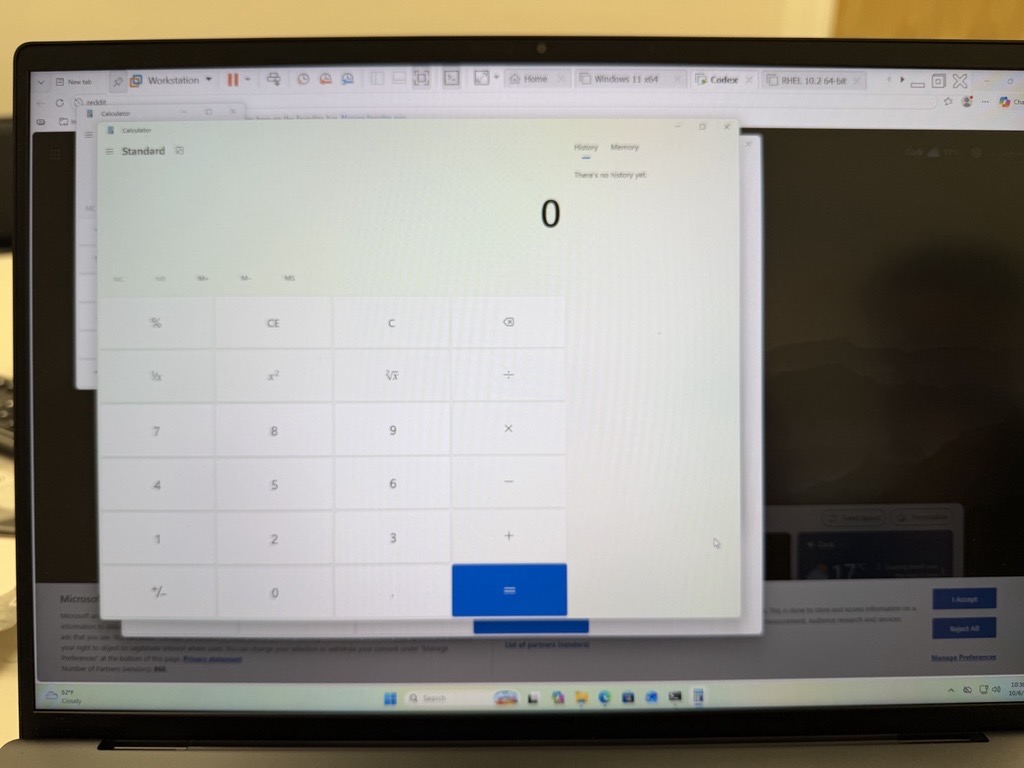
同日、弊社はAIコーディングエージェント OpenAI Codex の攻略にも成功しました。攻撃者が用意した入力を通じて引数を不正に注入し、本来許可されていない処理を実行させる脆弱性を実証したものです。この挑戦はユニークな0-dayとして認定され、満額の$40,000と4ポイントを獲得しました。
弊社はPwn2Own Berlin 2026でもOpenAI Codexの攻略に成功しており、今回で二大会連続の成功となります。Pwn2Own Ireland 2026でOpenAI Codexの攻略に成功したのは弊社だけでした。
画像提供:Zero Day Initiative
2日目:7件の脆弱性をつなぎ、OracleのAIデータベースを攻略
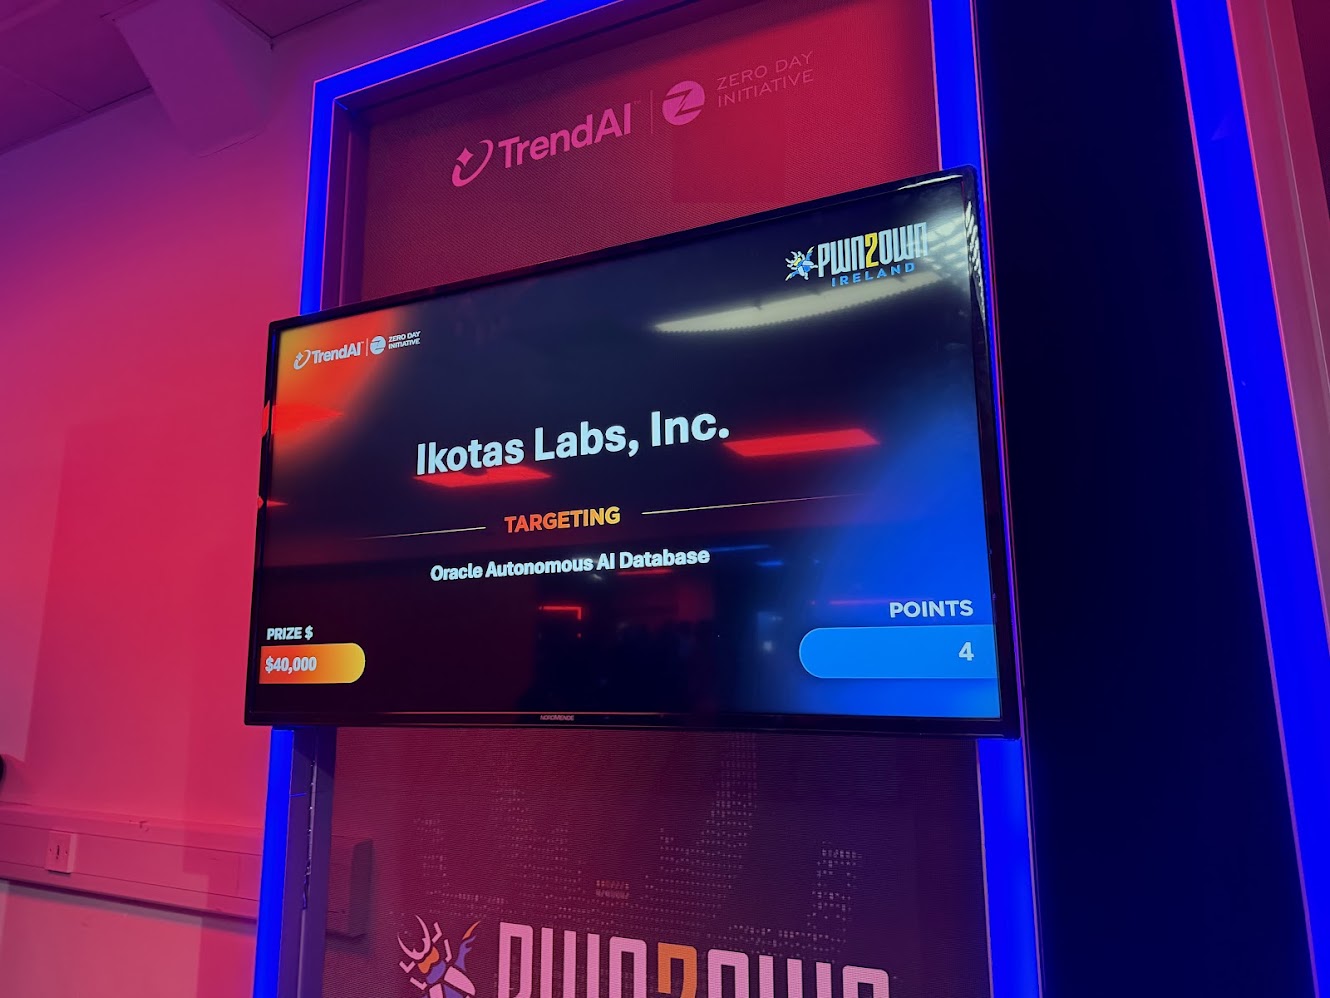
2日目は Oracle Autonomous AI Database に挑戦しました。一つの脆弱性だけで最終的な攻撃まで到達できるとは限りません。入口となる弱点から権限を広げ、複数の防御を越えるために、別々の脆弱性を一つの攻撃経路として組み合わせることを エクスプロイトチェーン と呼びます。
弊社は 7件の脆弱性を連鎖 させ、最後にUse-After-FreeとType Confusionと呼ばれるメモリ破壊の脆弱性を利用して、データベース環境での遠隔コード実行を達成しました。Webアプリケーションに近い入口から、プログラムのメモリを直接扱う低レイヤーの攻撃までを一つにつないだエクスプロイトです。
この成果には、弊社が開発するAIによる脆弱性調査と、人間のセキュリティリサーチャーによる解析を組み合わせたアプローチを活用しています。7件すべてがユニークな脆弱性として認定され、$10,000と4ポイントを獲得しました。賞金額は脆弱性の価値だけでなく、同一ターゲットに対する試行順によっても変動します。
3日目:Google Pixel 10の攻略で世界1位へ
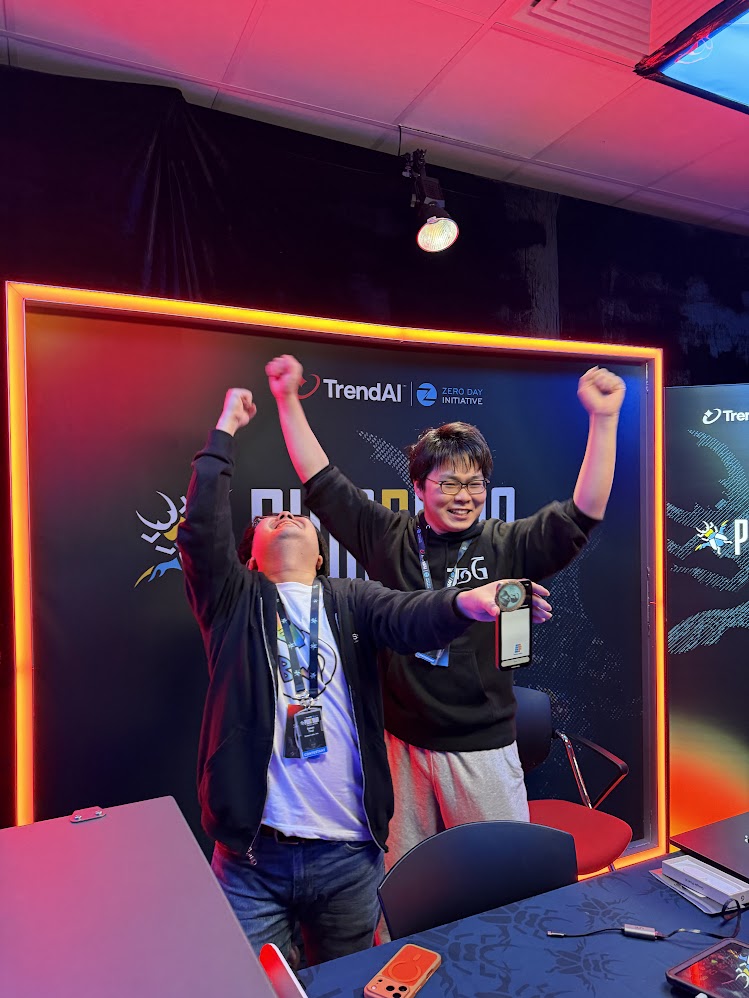
最終日は、今大会で最高額となる$300,000と30ポイントが設定された Google Pixel 10 の遠隔攻撃に挑戦しました。攻撃の起点は、Samsung Galaxy S26と同じく、利用者がリンクを開くという日常的な操作です。そこから端末上でコードを実行し、スマートフォンを遠隔操作できることを実証しました。
それまでGoogle Pixel 10への挑戦では成功例があったものの、脆弱性がすでにベンダーに知られていたため、バグコリジョンとして減額されていました。弊社は今大会で初めて、満額評価となる完全なエクスプロイトに成功しました。$300,000と30ポイントを獲得し、その時点でリーダーボード首位へ浮上。最終結果でも1位を守り、Master of Pwnに決定しました。
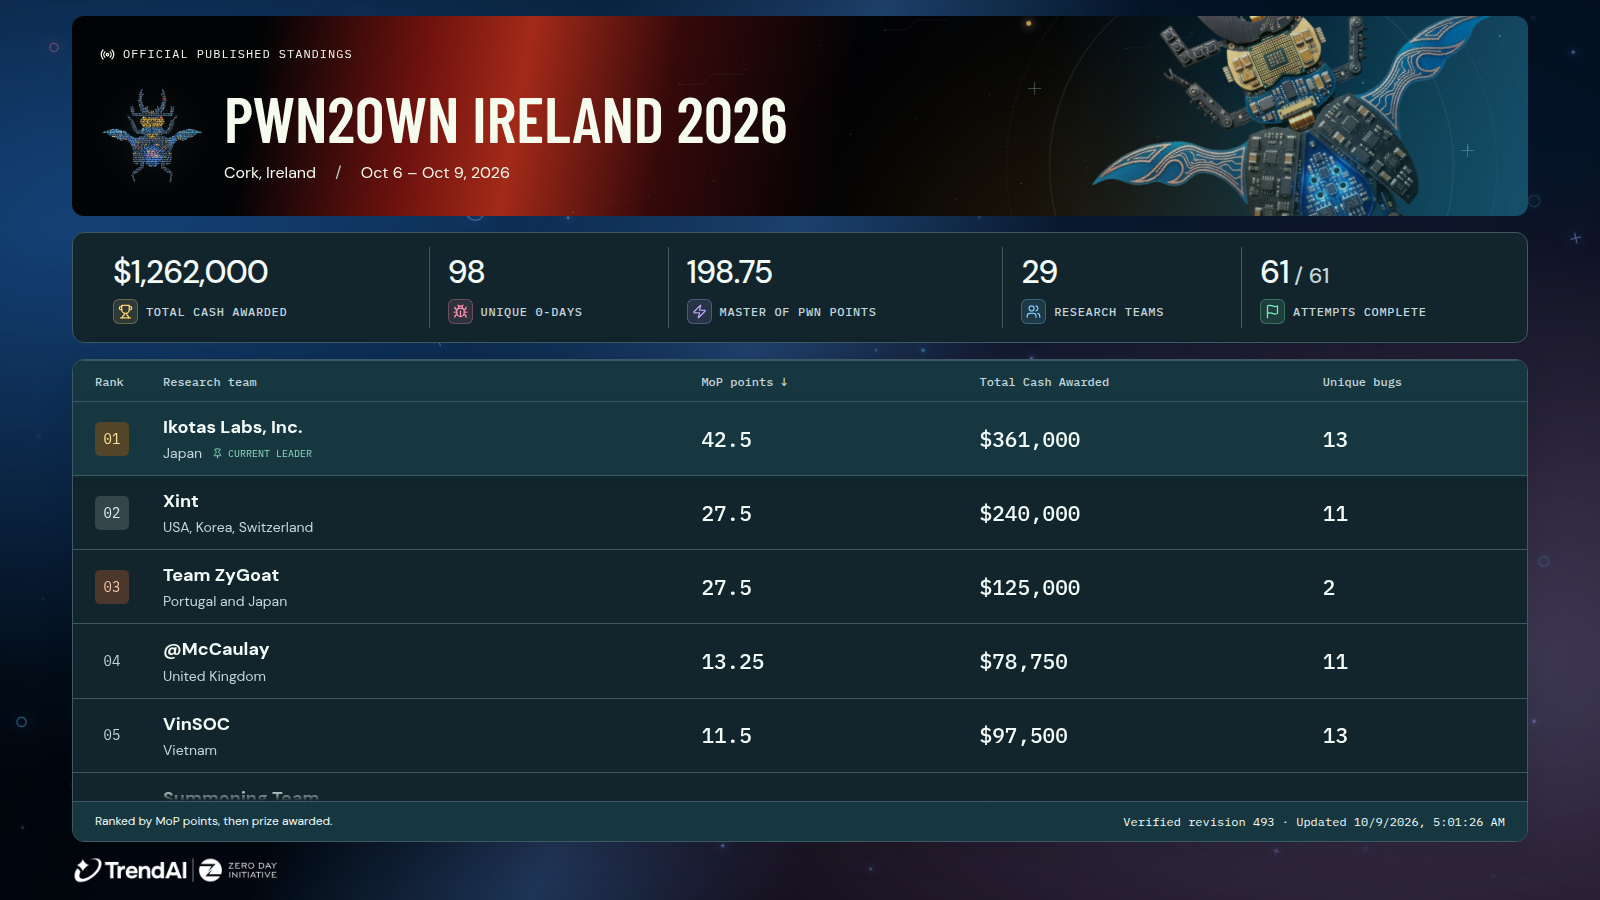
最終結果
今回は、スマートフォン、AIコーディングエージェント、AIデータベースという異なる対象でエクスプロイトに成功しました。スマートフォンでは、最新のAndroid端末に対するリンク経由の遠隔攻撃を実証しています。
その過程で扱った技術も、入力処理の不備、権限境界の突破、Webに近い攻撃面、Use-After-FreeやType Confusionによるメモリ破壊まで多岐にわたります。さらに、複数の脆弱性を組み合わせ、制限時間内に実機上で再現するところまで完成させました。
Pwn2Own Ireland 2026の最終結果は、次のとおりです。
- 総合順位:世界1位
- Master of Pwn Points:42.5ポイント
- 獲得賞金:$361,000
- 認定されたユニークな脆弱性:13件
- 成功数:5回の挑戦中4回
技術詳細と責任ある開示
今回使用した脆弱性は、ZDIを通じて各製品ベンダーへ共有され、修正に向けた協調的な開示プロセスに入ります。利用者を危険にさらさないため、修正が完了するまで、脆弱なコンポーネント、再現手順、PoCなど攻撃に直結する技術詳細は公開しません。
脆弱性診断・ペネトレーションテストのご相談
弊社では、脆弱性診断、ペネトレーションテスト、レッドチーム演習、製品セキュリティ評価を提供しています。Pwn2Ownで実証したスマートフォン、AIエージェント、AIインフラ、Web、メモリ破壊などの知見を、実際の調査や評価に活用しています。
攻撃者が実際に到達できる範囲を確認し、想定される攻撃経路と優先して修正すべきリスクを報告します。製品やサービスのセキュリティ評価については、お問い合わせください。