概要
株式会社Ikotas Labsは、Webアプリケーション、API、管理画面などの外部公開サービスを対象とする 「特急Webペンテスト」 の提供を開始します。
AIによるソースコード解析と、人間のセキュリティリサーチャーによる実際の攻撃検証を組み合わせ、攻撃者が顧客情報、管理機能、クラウド環境などへ到達できる経路を調査します。事前に合意した診断開始日をDay 1として、原則5営業日以内に診断結果報告書を送付します。
ここでいう「Web」は、一般向けのWebサイトだけを指すものではありません。モバイルアプリや業務システムの裏側で動くAPI、ログイン画面、管理画面など、インターネットからアクセスできる外部公開サービスも対象です。
| 項目 | 内容 |
|---|---|
| 対象 | 外部公開サービス(Webアプリケーション、Web API、管理画面など) |
| 期間 | 診断開始から原則5営業日 |
| 診断方式 | AIによる調査・ソースコード解析と、人間による攻撃検証 |
| 成果物 | 診断結果報告書 |
料金
料金は個別見積もりです。お客様からご提示いただいたご予算に応じて、優先する攻撃経路と診断範囲を決め、合意した工数内でベストエフォートにより実施します。お問い合わせフォームの相談内容に 「特急Webペンテスト希望」 と記載し、対象システム、希望時期、ご希望の依頼金額をご記入ください。
Pwn2Own世界1位のハッカーチームの攻撃技術を投入
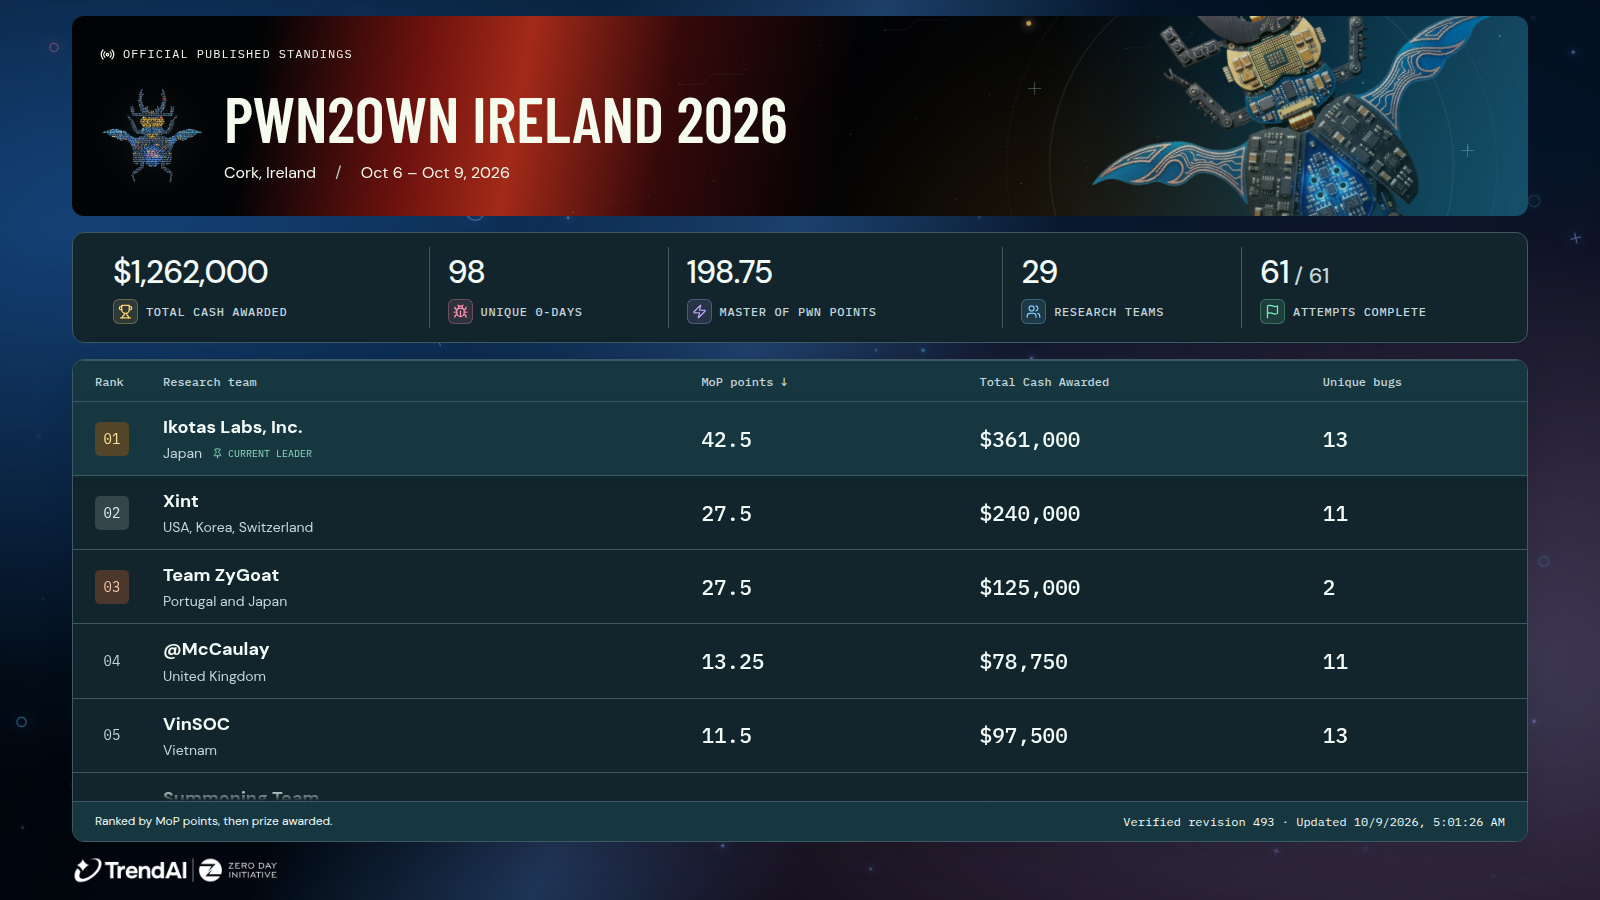
Ikotas Labsは、世界最高峰のハッキングコンテスト「Pwn2Own Ireland 2026」で、Google Pixel 10、Samsung Galaxy S26、OpenAI Codex、Oracle Autonomous AI Databaseへの攻撃に成功し、29チーム中世界1位となりました。総合優勝者に贈られる「Master of Pwn」を獲得したチームの攻撃技術を、外部公開サービスから情報漏えいにつながる経路を先回りして探すために活用します。大会での詳しい戦績はこちらをご覧ください。
提供背景
不正アクセスによる情報漏えい事案を受け、IPAは2026年10月9日、企業に対してセキュリティ対策の点検と見直しを至急実施するよう注意喚起しました。
一方で、通常の脆弱性診断は実施までの調整や診断期間が長く、緊急に公開サービスのリスクを確認したい場合に間に合わないことがあります。また、自動スキャンで個々の問題を列挙しても、複数の弱点を組み合わせたときに顧客情報や管理機能まで到達できるかは判断できません。
本サービスは、対象と優先順位を絞り、AIによる調査速度と人間による攻撃判断を組み合わせることで、短期間で実際の攻撃経路を確認するために提供します。
サービスの特徴
攻撃者が最終的に到達できる場所を確認
脆弱性の件数を数えるだけでなく、攻撃者がどこから侵入し、どの弱点を組み合わせ、最終的にどの情報や権限へ到達できるかを検証します。単体では危険度が低く見える問題も、別の問題と組み合わせた攻撃経路として評価します。
AIによる高速な調査とソースコード解析
AIを用いて、公開情報、画面、API、設定、ソースコードを横断的に調査します。外部からの操作だけでは見つけにくい権限判定、データの流れ、未使用に見えるAPI、危険な処理も確認し、攻撃仮説を短時間で作成します。
AIが出した結果をそのまま報告することはありません。人間のセキュリティリサーチャーが仮説を確認し、実際の操作によって悪用の可否と影響を検証します。
診断開始から原則5営業日
対象を絞った単一の外部公開サービスを標準スコープとし、Day 1からDay 5までに調査、攻撃検証、報告書作成を行います。大規模なシステムや複数サービスを対象とする場合は、優先する機能と攻撃経路を決めたうえで日程を提示します。
主な診断内容
- 一般ユーザーから他の利用者の情報を閲覧・変更できないか
- 認証や権限管理を回避して管理機能を操作できないか
- ファイルアップロードや外部URL連携からサーバーを操作できないか
- 非公開のAPIや管理用エンドポイントへアクセスできないか
- Webアプリケーションからクラウドの認証情報やデータベースへ到達できないか
- ソースコード内の権限判定、入力処理、データフローに不備がないか
- 複数の弱点を組み合わせて大量の情報を取得できないか
診断対象は事前に合意した外部公開サービスと、関連するクラウド環境に限定します。対象外のシステムや第三者サービスへの攻撃は行いません。
診断に必要なもの
NDA締結と診断範囲の確定後、以下の2点をご提供ください。不足している情報は開始前に弊社から確認します。
- 対象・診断環境:対象URLとAPI、ステージング環境、権限別のテストアカウント、特に重要な情報、対象外の機能や禁止操作
- ソースコード・技術資料:対象時点のソースコード一式または読み取り専用リポジトリ、API仕様、構成図、外部サービスとの連携情報
ソースコードまたはステージング環境をご提供いただけない場合は、5営業日の特急プランではなく、通常の脆弱性診断またはペネトレーションテストとして個別に提案します。
納品物
診断結果報告書
以下を収録したPDF形式の報告書を送付します。
- 発見した脆弱性と危険度
- 攻撃に成功した証跡と再現手順
- 脆弱性が発生した原因
- 推奨する修正方法
ご要望に応じて、報告書への項目追加も可能です。
ライトプラン:Web侵害兆候クイックチェック
本格的なペンテストの前に、侵害の兆候だけを短期間で確認したい企業向けの廉価プランです。WAF、Webサーバー、認証基盤、クラウドなどのログから、不審なログイン、権限変更、大量のデータ取得を確認します。調査するログと期間を絞り、ご希望の依頼金額に応じたベストエフォートで実施します。外部AIを利用できない場合は、完全ローカルLLMで対応可能です。ご希望の場合は、お問い合わせ内容に 「Web侵害兆候クイックチェック希望」 とご記載ください。
安全性と機密保持
診断はステージング環境で行い、禁止操作と停止条件を事前に決めます。ソースコード、認証情報、ログはNDAに従って取り扱い、外部AIを利用できない場合は完全ローカルLLMで対応します。
お問い合わせ
対象範囲、希望時期、ご希望の依頼金額を確認したうえで、5営業日で実施する範囲と必要な準備物を提示します。お問い合わせフォームの相談内容に 「特急Webペンテスト希望」 と記載し、対象システム、希望時期、ご希望の依頼金額をご記入ください。
本サービスは、ご提示いただいたご予算に応じて合意した診断工数・範囲内で行うベストエフォート型の診断です。脆弱性が存在しないことや、診断後に不正侵入・情報漏えいが発生しないことを保証するものではありません。